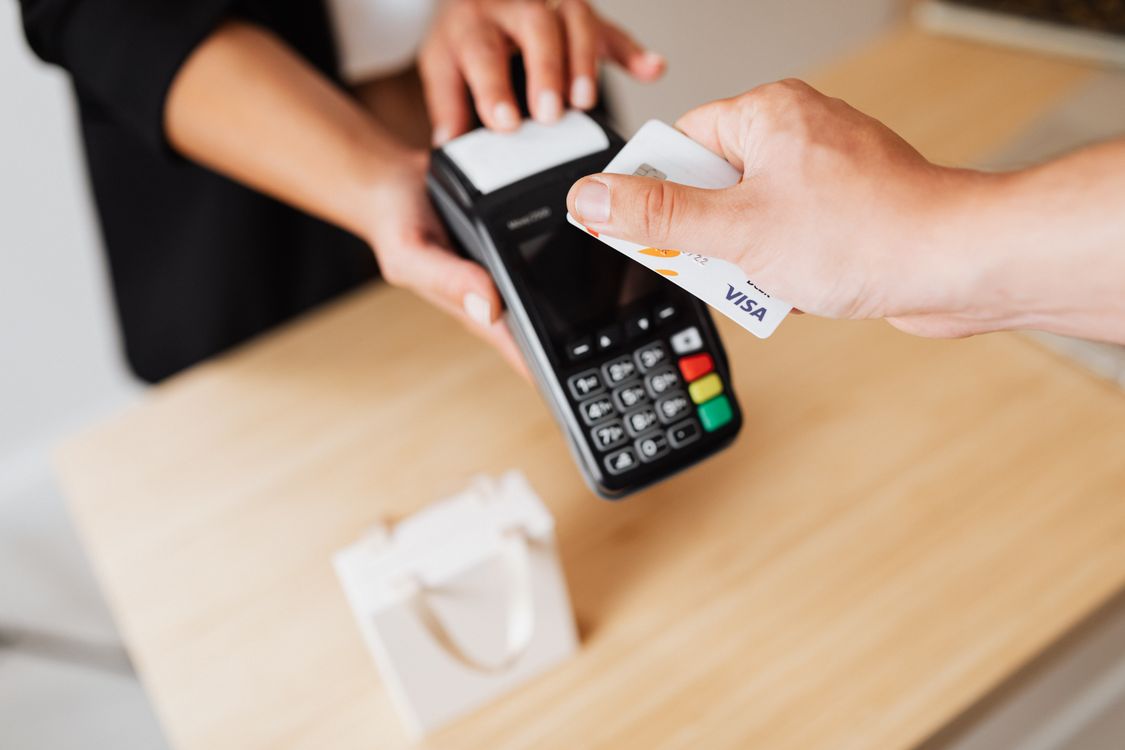
1. Müşteri Verilerinin Korunması: PCI DSS, müşteri kredi kartı bilgilerinin güvenliğini sağlayarak, veri hırsızlığı ve dolandırıcılık gibi güvenlik ihlallerinin önüne geçer. Bu, müşterilerin kişisel ve finansal bilgilerinin korunmasına yardımcı olur.
2. Güvenin Artırılması: İşletmeler, PCI DSS uyumlu olduklarını göstererek müşterilerine, onların verilerini ciddiye aldıklarını ve güvenli bir şekilde sakladıklarını kanıtlarlar. Bu durum, müşteri güvenini ve işletmenin itibarını artırır.
3. Yasal Uyumluluk: Birçok ülkede, ödeme kartı verilerinin korunması yasal gereklilikler arasındadır. PCI DSS uyumlu olmak, işletmelerin bu yasal gereklilikleri karşılamasına yardımcı olur ve olası yasal cezaların önüne geçer.
4. Finansal Kayıpların Önlenmesi: Veri ihlalleri, işletmelere büyük maliyetler çıkarabilir. Bu maliyetler, cezalar, dava masrafları ve itibar kaybından kaynaklanan gelir kayıplarını içerebilir. PCI DSS uyumluluğu, bu tür ihlallerin ve dolayısıyla mali kayıpların önlenmesine yardımcı olur.
5.Siber Güvenlik Duruşunun Güçlendirilmesi: PCI DSS, işletmelerin siber güvenlik önlemlerini gözden geçirmeleri ve güçlendirmeleri için bir çerçeve sunar. Bu, sadece ödeme kartı verilerini değil, aynı zamanda işletmenin tüm veri varlıklarını korumaya yardımcı olur.
Kapsamın Belirlenmesi: Hangi sistemlerin ve verilerin PCI DSS kapsamına girdiğini belirleyin.
Güvenlik Açıklarının Tespiti ve Giderilmesi: Güvenlik zafiyetlerini belirlemek ve gidermek için risk değerlendirmeleri yapın.
Güvenlik Önlemlerinin Uygulanması: Gerekli güvenlik önlemlerini ve prosedürleri uygulayın. Bu önlemler, güvenlik duvarları, şifreleme, erişim kontrolü ve düzenli güvenlik testleri gibi çeşitli teknik ve idari kontrolleri içerebilir.
Sürekli İzleme ve Test: Güvenlik önlemlerinin etkinliğini sürekli olarak izleyin ve test edin.
Uyumluluğun Belgelendirilmesi: Gerekli durumlarda, bir PCI DSS uyumluluk değerlendirmesi yapın ve uyumluluğunuzu belgelendirin.